प्रस्तावना: फ़ोन नंबर, साइबर अपराधियों का नया 'काला सोना'
2026 में, किसी लक्ष्य का फ़ोन नंबर होना केवल संचार का साधन नहीं रह गया है; यह कई तरह की कमजोरियों का प्रवेश द्वार है। चूंकि हम अपने बैंकिंग लेनदेन (2FA) को सत्यापित करने, अपने प्रशासनिक खातों तक पहुँचने और अपने सामाजिक जीवन को प्रबंधित करने के लिए मोबाइल का उपयोग करते हैं, इसलिए फ़ोन नंबर एक अद्वितीय और मूल्यवान पहचानकर्ता बन गया है।
यही कारण है कि स्मिशिंग (smishing) और धोखाधड़ी वाली कॉलों में भारी उछाल आया है। लेकिन एक मौलिक प्रश्न बना रहता है: दुनिया के दूसरे छोर पर बैठे अनजान लोग आपकी व्यक्तिगत संपर्क जानकारी कैसे प्राप्त कर लेते हैं? आम धारणा के विपरीत, यह हमेशा आपके डिवाइस की कोई जटिल हैकिंग नहीं होती, बल्कि अक्सर आपके डिजिटल निशानों का व्यवस्थित शोषण होता है।

डेटा संग्रह के तरीके: व्यापकता से सटीकता तक
साइबर अपराधी केवल एक तरीके का उपयोग नहीं करते, बल्कि उनके पास स्वचालित संग्रह से लेकर लक्षित सोशल इंजीनियरिंग तक तकनीकों का एक पूरा शस्त्रागार होता है।
1. डेटा लीक (Data Breaches)
यह सबसे बड़ा और मुख्य स्रोत है। जब किसी ई-कॉमर्स साइट, सोशल नेटवर्क या डिलीवरी सेवा में सुरक्षा चूक होती है, तो डेटाबेस की लाखों पंक्तियाँ चोरी हो जाती हैं। इन फ़ाइलों में नाम, पते और फ़ोन नंबर होते हैं, जिन्हें बाद में डार्क वेब के विशेष फ़ोरम पर बेच दिया जाता है।
ANSSI और Cybermalveillance.gouv.fr की रिपोर्टों के अनुसार, इन डेटाबेस को अक्सर आपस में मिलाया जाता है। एक धोखेबाज फैशन साइट के लीक से नंबरों की सूची खरीद सकता है और उसे डिलीवरी साइट के डेटा के साथ जोड़कर अपने "रुका हुआ पार्सल" वाले एसएमएस को बेहद विश्वसनीय बना सकता है।
2. वेब स्क्रेपिंग और सार्वजनिक इंडेक्सिंग
कई उपयोगकर्ता अभी भी अपने फ़ोन नंबर सार्वजनिक प्रोफाइल पर छोड़ देते हैं:
- ऑनलाइन डायरेक्टरी: येलो पेजेस के डिजिटल संस्करण डेटा संग्रह बॉट्स के लिए सोने की खान हैं।
- सोशल नेटवर्क: इंस्टाग्राम बायो या लिंक्डइन प्रोफाइल पर "व्यावसायिक संपर्क की सुविधा" के लिए दिया गया नंबर तुरंत स्वचालित स्क्रिप्ट द्वारा खींच लिया जाता है।
- वर्गीकृत विज्ञापन (Classified Ads): पुराने सामान बेचने वाली साइटें विशेष रूप से असुरक्षित होती हैं। विज्ञापन पोस्ट करके, आप अपना नंबर हजारों आगंतुकों के सामने उजागर करते हैं, जिनमें से कुछ डेटा संग्राहक होते हैं।
3. सोशल इंजीनियरिंग और प्रारंभिक "फ़िशिंग"
कभी-कभी, उपयोगकर्ता अनजाने में खुद अपना नंबर दे देता है। यह भ्रामक फॉर्मों के माध्यम से होता है:
- फर्जी प्रतियोगिताएं: "iPhone 17 जीतें! भागीदारी कोड प्राप्त करने के लिए अपना नंबर दर्ज करें।"
- नकली सर्वेक्षण: त्वरित प्रश्नावली जो "परिणाम भेजने" के लिए नंबर मांगती हैं।
- फर्जी दान और क्राउडफंडिंग: चैरिटी संस्थाओं की नकल करने वाले वेब पेज जो एसएमएस सत्यापन मांगते हैं।
सटीक लक्ष्यीकरण की ओर विकास: "प्रोफ़ाइलिंग"
अब केवल यादृच्छिक (random) संदेश नहीं भेजे जाते। 2026 में, लक्ष्यीकरण की क्षमता बढ़ रही है। धोखेबाज अपनी सूचियों को विभाजित करने के लिए AI टूल का उपयोग करते हैं।
| सूची का प्रकार | संभावित स्रोत | संबंधित घोटाले का प्रकार |
|---|---|---|
| "स्वास्थ्य" सूची | फार्मेसी/बीमा डेटा लीक | नकली स्वास्थ्य रिफंड, स्वास्थ्य अलर्ट |
| "शॉपिंग" सूची | ई-कॉमर्स साइट लीक | रुके हुए पार्सल, सीमा शुल्क समस्याएँ |
| "फाइनेंस" सूची | ट्रेडिंग/बैंकिंग ऐप लीक | बैंक सुरक्षा अलर्ट, फर्जी ऋण |
| "प्रो" सूची | लिंक्डइन/डायरेक्टरी स्क्रेपिंग | सीईओ फ्रॉड, फर्जी अनुबंध |
उनके हाथों में आपका नंबर इतना खतरनाक क्यों है?
फ़ोन नंबर केवल कॉल करने का पता नहीं है। यह पहचान का एक केंद्र बिंदु है।
सिम स्वैपिंग (SIM Swapping) का जोखिम
यह सबसे गंभीर हमला है। आपका नंबर और कुछ व्यक्तिगत जानकारी (जैसे फेसबुक पर मिला नाम, जन्म तिथि) जानकर, एक हैकर आपके मोबाइल ऑपरेटर से संपर्क कर सकता है और आपकी पहचान बता सकता है। वह आपकी लाइन को अपने पास मौजूद एक नए सिम कार्ड पर ट्रांसफर करने का अनुरोध करता है।
एक बार लाइन इंटरसेप्ट हो जाने के बाद, हैकर को आपके सभी एसएमएस मिलते हैं, जिसमें आपके बैंक खातों या ईमेल एक्सेस के रिकवरी कोड भी शामिल होते हैं। आप अपने फोन का सारा एक्सेस खो देते हैं, जबकि हैकर आपके खातों को खाली कर देता है।
उच्च-सटीकता वाली स्मिशिंग (Smishing)
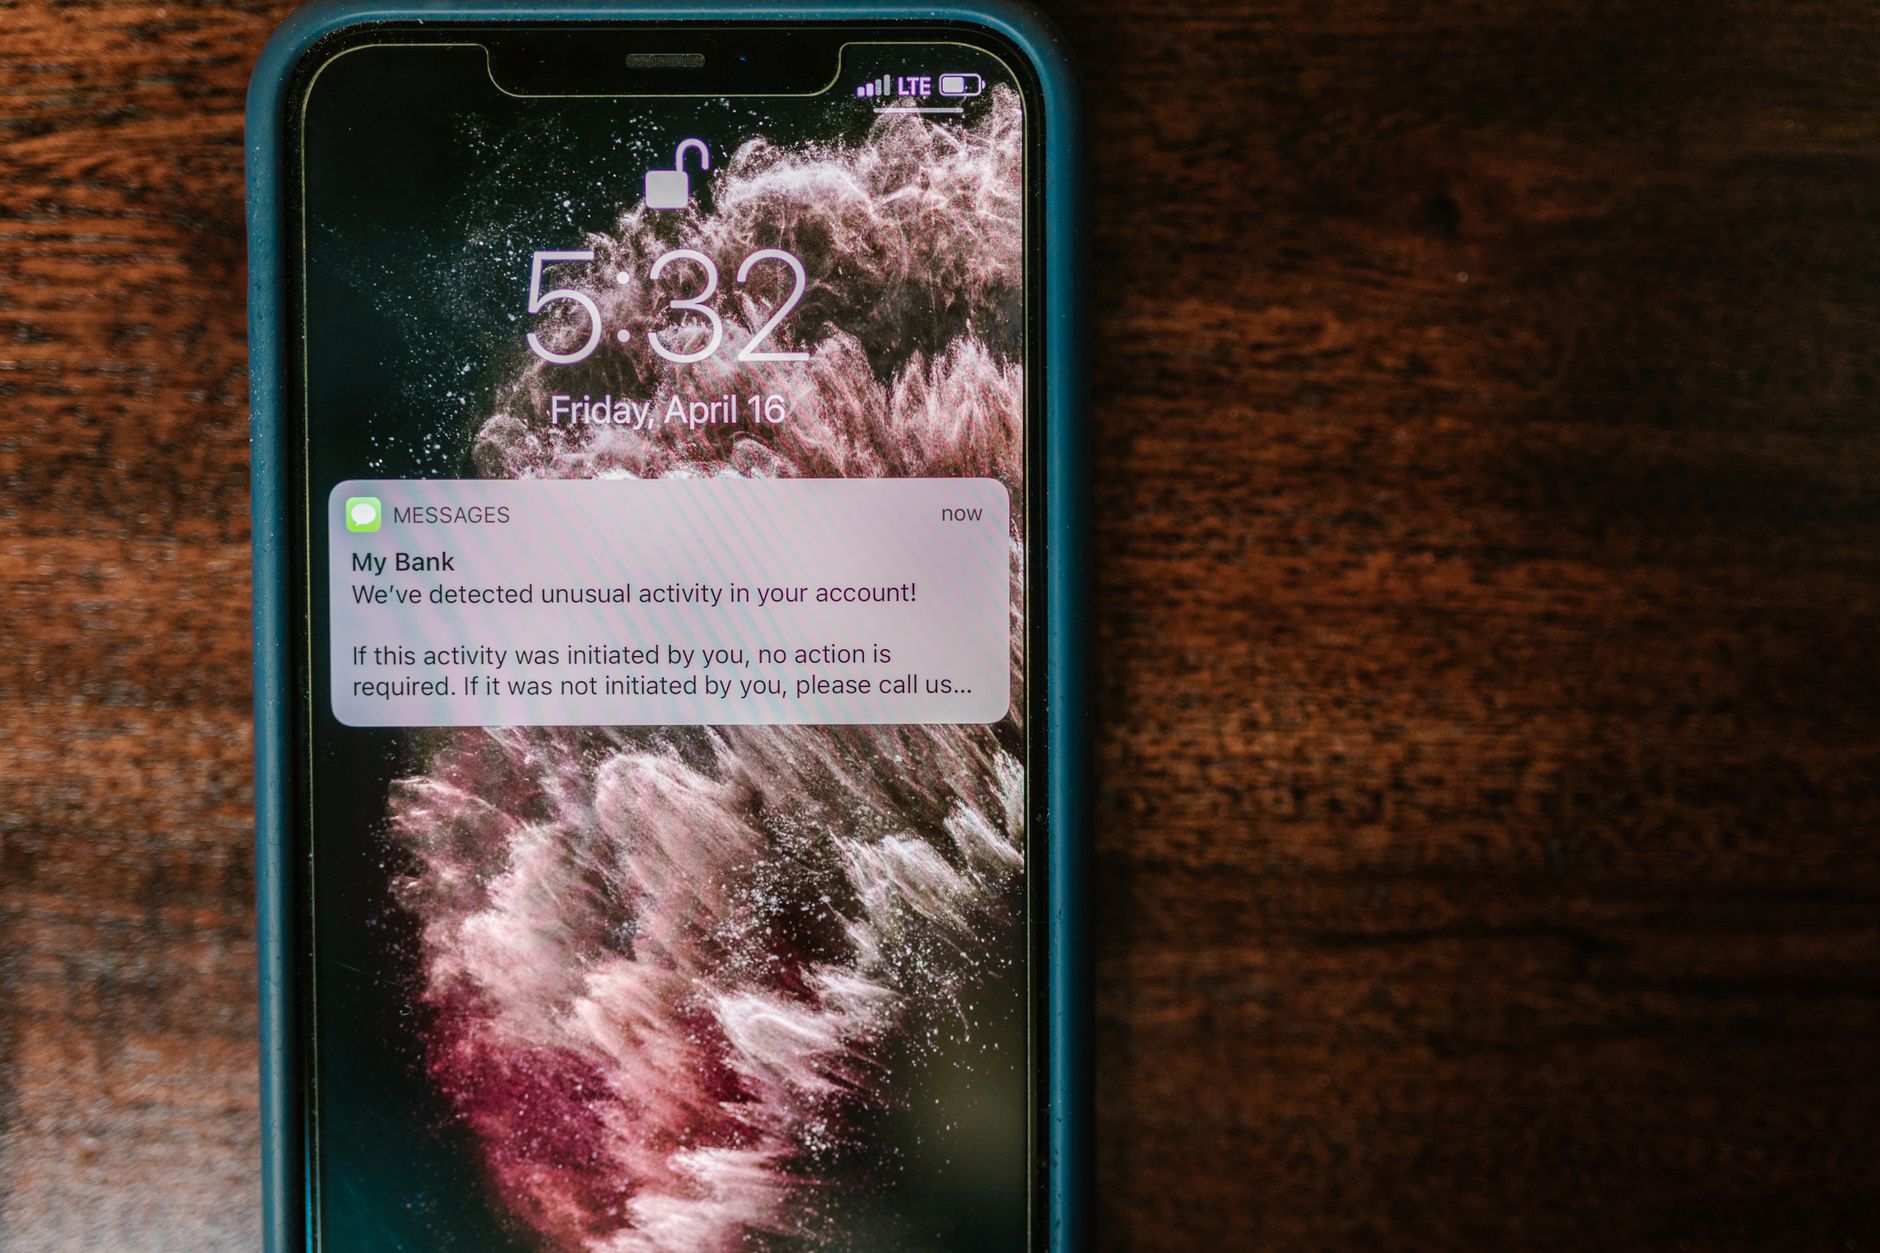
जब एक धोखेबाज को पता होता है कि आपने हाल ही में किसी विशिष्ट प्लेटफॉर्म से कोई वस्तु खरीदी है, तो वह उस प्लेटफॉर्म की ग्राहक सेवा की हूबहू नकल करते हुए एसएमएस भेज सकता है। ऐसे में क्लिक करने की दर एक सामान्य संदेश की तुलना में बहुत अधिक होती है।
2026 में अपने फ़ोन नंबर की सुरक्षा कैसे करें?
अपने डिजिटल फुटप्रिंट को पूरी तरह से मिटाना असंभव है, लेकिन हम अपने जोखिम क्षेत्र को काफी कम कर सकते हैं।
1. "बफर नंबर" रणनीति अपनाएं
हर चीज़ के लिए अपना मुख्य नंबर न दें। वैकल्पिक समाधानों का उपयोग करें:
- वर्चुअल नंबर: उन साइटों पर पंजीकरण के लिए जिनकी विश्वसनीयता के बारे में आप निश्चित नहीं हैं।
- अस्थाई एसएमएस सेवाएँ: अपनी व्यक्तिगत लाइन को उजागर किए बिना सत्यापन कोड प्राप्त करने के लिए।
- कम्युनिकेशन एलियास: कुछ एप्लिकेशन नंबर मास्क बनाने की अनुमति देते हैं।
2. ऑपरेटर खातों को लॉक करें
अपने मोबाइल ऑपरेटर से संपर्क करें और सिम कार्ड बदलने के किसी भी अनुरोध के लिए पासवर्ड या बढ़ी हुई सुरक्षा जोड़ने का अनुरोध करें। यह SIM Swapping को बहुत कठिन बना देता है।
3. अपनी सार्वजनिक उपस्थिति को साफ़ करें
- सोशल नेटवर्क: अपनी प्रोफाइल को "प्राइवेट" करें और सार्वजनिक रूप से दिखाई देने वाली जानकारी से अपना फ़ोन नंबर हटा दें।
- मिटाने का अधिकार: GDPR के तहत, आप डेटा ब्रोकरों या डायरेक्टरी से अपनी व्यक्तिगत जानकारी हटाने का अनुरोध कर सकते हैं।
4. लिंक के प्रति सक्रिय सतर्कता
जैसा कि Assurance Maladie (Ameli) याद दिलाता है, कोई भी आधिकारिक संस्था एसएमएस के माध्यम से आपके बैंक विवरण या गुप्त कोड नहीं मांगेगी। यदि आपको कोई संदिग्ध संदेश प्राप्त होता है:
- लिंक पर कभी क्लिक न करें।
- जवाब न दें (यहाँ तक कि "stop" कहने के लिए भी नहीं), क्योंकि इससे यह पुष्टि हो जाती है कि आपकी लाइन सक्रिय और वैध है।
- नंबर को ब्लॉक करें और संदेश की रिपोर्ट 33700 (फ्रांस में अवांछित एसएमएस की रिपोर्ट करने वाला आधिकारिक प्लेटफॉर्म) पर करें।
निष्कर्ष: मोबाइल डिजिटल स्वच्छता की ओर
फ़ोन नंबर हमारी सुरक्षा की सबसे कमज़ोर कड़ी बन गया है। क्योंकि यह हमारी भौतिक और डिजिटल पहचान से जुड़ा है, यह संगठित अपराध उद्योग का पसंदीदा लक्ष्य है। मोबाइल संचार की मुफ़्त उपलब्धता और सरलता ने विरोधाभासी रूप से एक बड़ी भेद्यता पैदा कर दी है।
सबसे अच्छा बचाव संदेह है। अपने फ़ोन नंबर को संवेदनशील डेटा के रूप में मानकर — ठीक उसी तरह जैसे पासवर्ड या क्रेडिट कार्ड नंबर — आप साइबर अपराधी द्वारा एक साधारण एसएमएस को वित्तीय या व्यक्तिगत आपदा में बदलने की संभावनाओं को काफी कम कर देते हैं। सुरक्षा केवल एंड्रॉइड या आईओएस के स्मार्ट फिल्टर पर निर्भर नहीं करती, बल्कि मुख्य रूप से आपकी अपनी जानकारी के प्रसार को सीमित करने की क्षमता पर निर्भर करती है।